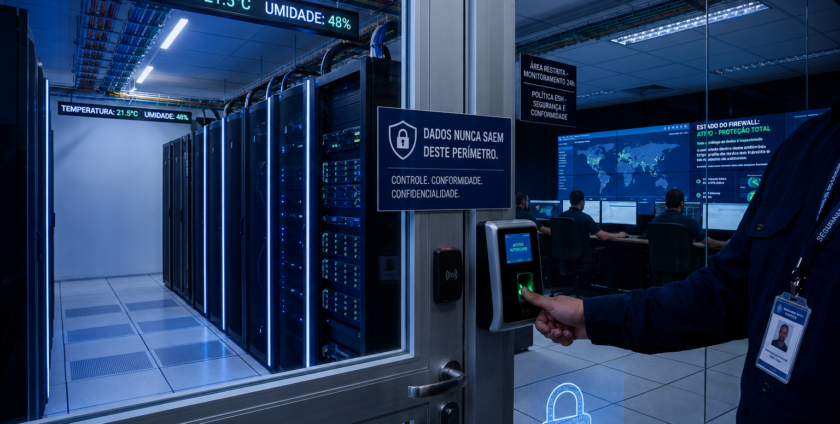
Empresas dos setores de defesa, tecnologia, telecomunicações e financeiro lidam diariamente com informações cujo vazamento pode comprometer a segurança nacional, a propriedade intelectual ou a estabilidade de infraestruturas críticas.
A Lei Geral de Proteção de Dados (LGPD – Lei nº 13.709/2018) impõe obrigações rigorosas aos controladores de dados, mas, quando o sigilo industrial e a restrição à exteriorização de informações se somam, surge a necessidade de uma política específica: a política ESH. ESH (Environment, Storage, Handling) é um conjunto de diretrizes que determina que determinados dados jamais podem sair do perímetro físico ou lógico da empresa, nem ser transmitidos para servidores externos ou plataformas de nuvem pública.
Este artigo explora os fundamentos legais, técnicos e operacionais dessa abordagem, sem inventar cases hipotéticos – mas baseando-se em normas publicadas e regulamentações vigentes.
5 sinais que o seu sistema de segurança está obsoleto
O que é Política ESH em Segurança?
A sigla ESH, consolidada em manuais de segurança da informação de órgãos governamentais e grandes corporações, representa três pilares: Environment (ambiente físico e lógico onde os dados residem), Storage (armazenamento com controles de acesso e criptografia) e Handling (manuseio e transferência dos dados, incluindo descarte seguro). Uma política ESH determina que determinados dados classificados como críticos ou ultra‑sensíveis não podem ser transmitidos para fora da rede interna da empresa – nem para serviços de nuvem pública, nem para servidores terceiros, nem mesmo para filiais em outros países sem autorização expressa do comitê de segurança.
Diferentemente da segurança convencional, que pode se apoiar em provedores externos de monitoramento remoto, a política ESH exige que todo o ciclo de vida dos dados – desde a coleta até o armazenamento e a auditoria – permaneça sob controle direto da organização. As bases legais incluem o art. 46 da LGPD (medidas de segurança), a ISO/IEC 27001:2022 (requisitos para sistema de gestão de segurança da informação) e, para empresas de defesa, as Normas da Comissão Nacional de Avaliação de Dados Sigilosos (CONADS).
A Revolução da Segurança Eletrônica para Grandes Atacados
Empresas que Precisam de Políticas ESH
Nem todos os setores exigem uma política tão restritiva. As que mais precisam são: indústrias de defesa, com contratos envolvendo sigilo militar (classificações de ultrassecreto, secreto e confidencial, conforme o Decreto nº 9.945/2019); empresas de tecnologia que desenvolvem algoritmos proprietários, patentes ou segredos industriais (art. 195 da Lei de Propriedade Industrial – Lei nº 9.279/96); operadoras de telecomunicações que gerenciam infraestrutura crítica (dados de roteamento, chaves de criptografia, informações de assinantes); instituições financeiras sujeitas à Resolução CMN nº 4.658/2018 (política de segurança cibernética) e à Circular Bacen nº 3.978/2020 (dados de transações sensíveis). Além dessas, laboratórios de pesquisa e desenvolvimento (P&D) que trabalham com propriedade intelectual de alto valor também se beneficiam.
A diferença entre segurança convencional e ESH está na severidade: enquanto um sistema comum pode usar monitoramento em nuvem, uma política ESH exige servidores locais, com backups em cofre dentro da empresa e acesso apenas por pessoal autorizado com credenciais biométricas.
Como a Tecnologia de Segurança pode proteger seu negócio de ameaças digitais modernas
Conformidade Legal: LGPD e Regulamentações Setoriais
A segurança de dados ESH dialoga diretamente com a LGPD. O artigo 46 determina que os agentes de tratamento devem adotar medidas de segurança, técnicas e administrativas aptas a proteger os dados pessoais de acessos não autorizados e de situações acidentais ou ilícitas. Para dados sensíveis (art. 11) ou de crianças e adolescentes (art. 14), a responsabilidade é ainda maior.
Em paralelo, a ISO/IEC 27001, adotada no Brasil como ABNT NBR 27001, exige que a organização identifique e avalie riscos de segurança da informação, implemente controles para mitigá-los e realize auditorias periódicas. As regulamentações setoriais impõem camadas adicionais: para empresas de defesa, a Portaria MD nº 5.318/2020 estabelece requisitos de segurança para sistemas de informação militares. Já para telecomunicações, a Anatel, por meio do Regulamento de Segurança Cibernética (Resolução nº 740/2020), determina que operadoras mantenham dados de tráfego armazenados localmente por, no mínimo, um ano.
Uma política ESH bem implementada atende simultaneamente a todas essas exigências, pois impede a exteriorização de dados antes mesmo de qualquer questionamento regulatório.
Retrofit de Sistemas de Segurança: Por Que Sua Empresa Precisa Atualizar Agora
Arquitetura de Segurança ESH: Dados Internos vs. Externos
A arquitetura para suportar uma política ESH baseia‑se no princípio da segmentação de redes. A empresa deve criar uma zona desmilitarizada (DMZ) para serviços que precisam de acesso externo (como portais web públicos), uma rede interna para colaboradores, e uma rede segregada para os dados críticos (chamada de “enclave ESH”). Essa rede não tem conexão com a internet; seu único ponto de saída controlado é por um firewall de próxima geração (NGFW) com inspeção profunda de pacotes e sistema de prevenção de intrusão (IPS).
O armazenamento ocorre em servidores locais com criptografia AES‑256 em repouso e em trânsito. Backups são feitos para fitas LTO‑9 ou discos criptografados armazenados em cofre físico dentro do perímetro da empresa, sem réplica externa. Ferramentas de administração remota (como SSH ou RDP) são permitidas apenas via VPN com autenticação multifator (MFA), e toda ação de administração é registrada em logs imutáveis (syslog e WORM storage). Essa arquitetura está alinhada ao Guia de Segurança da Informação do Gabinete de Segurança Institucional (GSI/PR), que recomenda “isolamento lógico de sistemas críticos”.
Segurança Além das Câmeras: Recursos Avançados que Todo Lojista Deveria Conhecer
Implementação de Sistema de Segurança com Restrição ESH
Implantar um sistema monitorado dentro de uma política ESH exige etapas rigorosas. O primeiro passo é a auditoria de dados: mapear todos os ativos de informação, classificar cada um de acordo com sua criticidade (público, interno, confidencial, restrito) e identificar quais não podem sair da empresa. Em seguida, é necessário segregar redes: criar VLANs separadas para os sistemas de segurança (câmeras, centrais de alarme) e para os dados sensíveis corporativos.
A comunicação entre os sensores (câmeras, detectores) e a central de monitoramento deve ser cabeada (Ethernet) ou via rádio encriptado, proibindo‑se o uso de Wi‑Fi sem proteção WPA3. Os dados de vídeo são armazenados em DVRs locais, com capacidade de retenção de no mínimo 90 dias, conforme exigência da ISO 27001 para evidências de incidentes. A central de monitoramento, obrigatoriamente instalada dentro do perímetro da empresa, é operada por funcionários com acesso físico controlado por biometria e crachá. Qualquer tentativa de acesso remoto a esses sistemas deve ser registrada e auditada mensalmente.
Como o TaaS em Segurança Patrimonial Revoluciona a Proteção Empresarial
Tecnologias e Ferramentas para Política ESH
Diversas tecnologias habilitam uma política ESH sem abrir mão da eficiência. Firewalls de próxima geração (como Palo Alto Networks ou Fortinet) realizam filtragem de conteúdo, prevenção de intrusão e segmentação de rede. VPNs baseadas em IPSec ou WireGuard garantem acesso remoto seguro sem expor dados a servidores terceiros.
Criptografia end‑to‑end (AES‑256 para dados em repouso e TLS 1.3 para transmissão) protege contra interceptação. Sistemas de gerenciamento de logs centralizados (SIEM – Security Information and Event Management) como Splunk ou Wazuh, instalados localmente, analisam eventos em tempo real. Para armazenamento, servidores NAS com RAID 6 e snapshots diários oferecem redundância. Softwares de administração on‑premise como Milestone XProtect (para CFTV) e Secom (para centrais de alarme) permitem que toda a configuração e monitoramento sejam feitos sem enviar dados para nuvem. A escolha de equipamentos homologados pelo Inmetro e ANATEL garante conformidade técnica.
A integração deve ser feita por profissionais certificados (CISSP, CISM ou equivalentes), como os engenheiros da equipe de projetos especiais.
TAAS: A Revolução Financeira na Segurança Escolar
Monitoramento e Auditoria Contínua
Uma política ESH não é estática. Ela exige monitoramento contínuo e auditorias periódicas. Os logs de acesso aos sistemas de segurança (quem acessou o DVR, quando, de qual terminal) devem ser armazenados por, no mínimo, dois anos, conforme recomendação da ISO 27001 (anexo A.12.4). Auditorias trimestrais internas verificam se os procedimentos ESH estão sendo seguidos: se há gravações de câmeras sem lacunas, se os backups foram testados, se nenhum funcionário fez cópia não autorizada de dados.
Ferramentas de data discovery (como Varonis ou ManageEngine DataSecurity Plus) escaneiam a rede em busca de dados sensíveis que possam ter sido expostos indevidamente. Relatórios de violação de política são enviados ao comitê de segurança e ao DPO (Data Protection Officer). Em caso de incidente, o plano de resposta deve prever isolamento imediato do sistema afetado, notificação à ANPD (Autoridade Nacional de Proteção de Dados) em 48 horas (art. 48 LGPD) e comunicação aos titulares dos dados, se houver risco de dano.
5 Motivos para Trocar Câmeras Antigas por um Sistema TaaS no Seu Comércio
Casos de Aplicação: Quando ESH é Mandatório
Embora não sejam apresentados cases individuais, podemos mapear situações típicas baseadas em regulamentações públicas. No setor de defesa, empresas contratadas pelo Exército Brasileiro ou pela Marinha devem seguir a classificação de sigilo conforme o Decreto nº 9.945/2019. Dados ultrassecretos (como projetos de sistemas de armas) jamais podem ser armazenados fora de instalações militares credenciadas – uma política ESH é, portanto, mandatória contratual.
No setor de tecnologia, empresas que possuem patentes de semicondutores ou algoritmos de inteligência artificial precisam proteger segredos industriais nos termos do art. 195 da Lei nº 9.279/96; o vazamento de dados de P&D pode levar a perda de vantagem competitiva e a multas milionárias. Na área de telecomunicações, infraestruturas críticas (backbone de fibra óptica, centrais de comutação) são consideradas de “segurança essencial” pela Anatel; operadoras devem manter dados de roteamento e chaves de criptografia armazenados localmente, sem replicação para nuvens estrangeiras (Resolução Anatel nº 740/2020). Em todos esses cenários, a solução de monitoramento deve ser projetada exclusivamente on‑premise, com câmeras, alarmes e sensores conectados a uma central local, sob controle direto da organização.
Gestão Remota de Segurança: A Chave para Proteção Eficiente e Econômica
Desafios e Soluções na Implementação ESH
Implementar uma política ESH traz desafios reais. O custo inicial é maior que soluções em nuvem, pois exige servidores, licenças de software on‑premise e equipe de TI especializada. A complexidade técnica também é elevada: segmentar redes, configurar firewalls, gerenciar criptografia e realizar testes de penetração demandam expertise que nem toda empresa possui internamente.
Há ainda o desafio operacional de balancear segurança com agilidade – funcionários podem achar o acesso restrito burocrático e buscar “atalhos” inseguros. As soluções passam por: (1) contratar consultoria especializada para dimensionar a infraestrutura e elaborar a política; (2) optar por infraestrutura modular, que permita expansão gradual conforme o orçamento; (3) investir em treinamento contínuo dos colaboradores, com simulações de phishing e auditorias surpresa; (4) estabelecer um suporte técnico contínuo, de preferência com SLA de 4 horas para incidentes de segurança.
Retrofit em Segurança: Atualize sua Empresa sem Custos Extras
A segurança de dados ESH não é uma tendência passageira, mas uma exigência crescente para empresas que lidam com informações críticas sob o guarda‑chuva da LGPD e regulamentações setoriais. Manter dados dentro do perímetro da organização, com controles robustos de acesso, armazenamento e manuseio, é a única forma de garantir conformidade total e proteger ativos intangíveis de valor inestimável. A Rangers Monitoramento oferece consultoria e sistemas especializados para atender a esses requisitos projetos de segurança.
